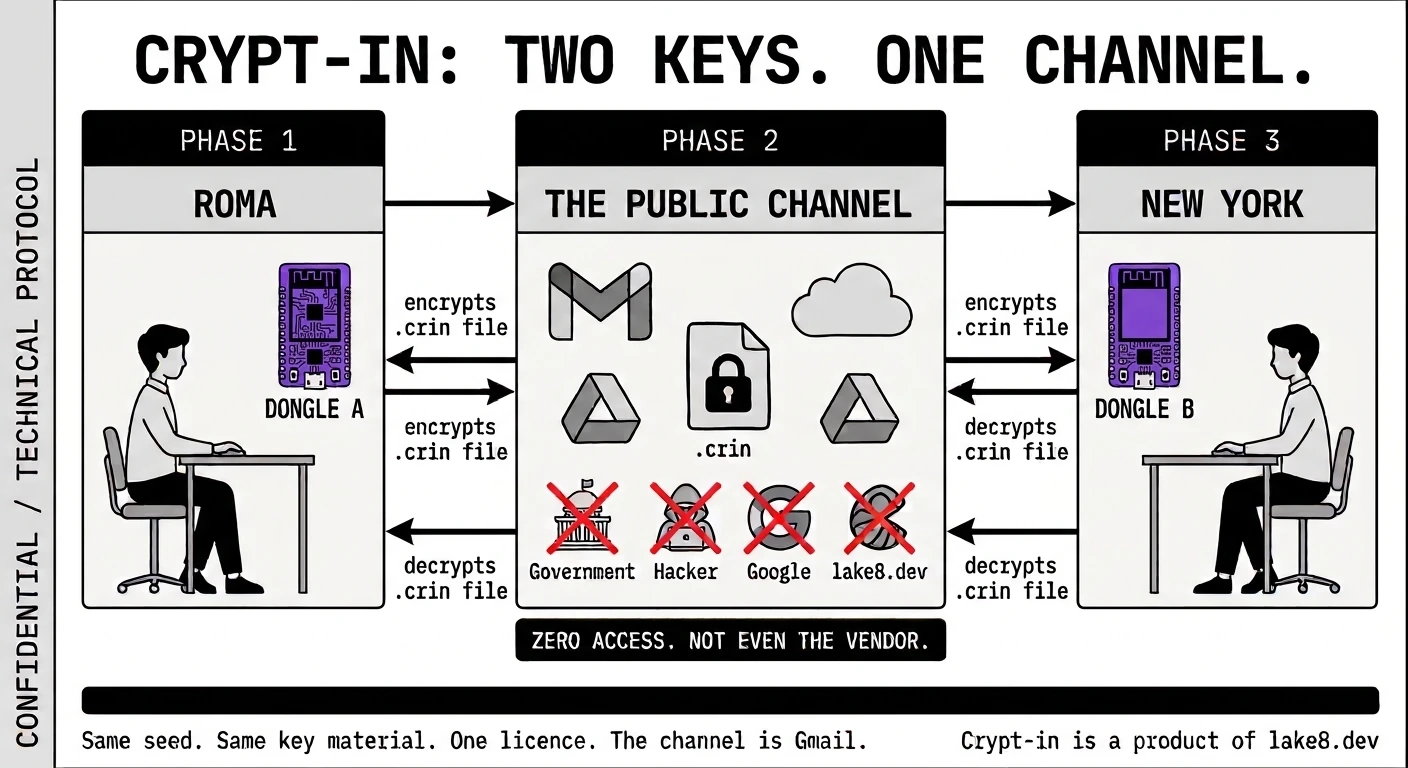
J'envoie mes bilans sur Gmail. Seul mon associé à New York peut les ouvrir.
lake8.dev — Journal | 2 septembre 2026
Il existe une façon d’utiliser Crypt-in qui ne figure pas dans la documentation officielle, et qui fonctionne parfaitement.
Deux dongles jumeaux. Un canal chiffré sur Gmail.
La procédure
⚠️ Aujourd’hui cette procédure s’exécute sur la developer beta, et le firmware de la beta est la build
-dev: les eFuses ne sont pas brûlés, la flash se lit avec un dump SPI, et donc la graine s’extrait de quiconque a le dongle en main. Très bien pour essayer le mécanisme ; pas pour protéger de vraies données, et surtout pas pour expédier un chip contenant une graine qui compte. Les dongles de production, avec Secure Boot v2 et Flash Encryption actifs, arrivent en avril 2027.
Achetez deux ESP32-S3 à 5 euros. Flashez-les tous les deux avec le firmware Crypt-in.
Sur le premier : inscrivez-vous, activez la licence, payez les 30 euros par an. Sur le second : faites la sauvegarde du premier — la procédure demande les 24 mots du dongle principal et en dérive un identique, même matériel cryptographique, même code PIN. L’application enregistre ensuite le second chip sur le serveur et transfère l’entitlement : deux opérations, une seule procédure guidée. À ce stade vous avez deux chips qui, du point de vue du chiffrement, sont la même chose.
Expédiez le second dongle à votre associé à New York. Une fois. Par n’importe quel transporteur, en recommandé, en main propre si vous passez par là. Peu importe comment — ce qui importe, c’est qu’il arrive physiquement.
Ensuite, on n’expédie plus rien.
Ce que vous avez maintenant
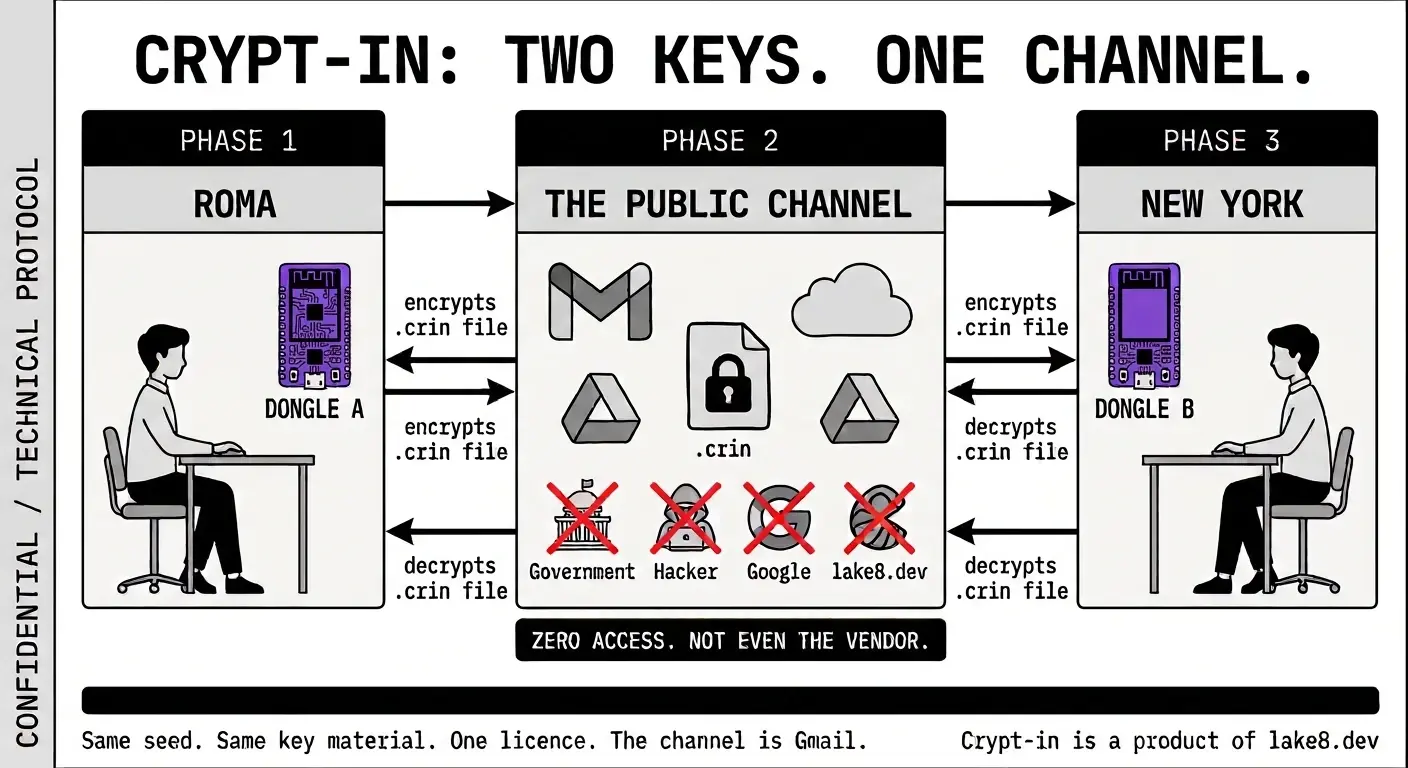
Vous pouvez chiffrer un contrat à Rome. Le joindre à un message Gmail. Le déposer sur un Drive partagé. Mettre en copie qui vous voulez. L’envoyer en diffusion générale.
Seuls les deux dongles jumeaux peuvent l’ouvrir — celui de New York et le vôtre — et quiconque détient les 24 mots.
Ni Google. Ni lake8.dev. Ni votre banque. Ni un intercepteur au milieu, par quelque moyen que ce soit. Le fichier chiffré est un objet opaque pour quiconque ne détient pas physiquement l’un des deux chips.
Le canal public ne compte plus du tout.
Pourquoi ça marche
Les deux dongles partagent la même graine. De cette graine dérivent à la fois K_identity, la clé publique qui identifie le dongle et qui se retrouve dans l’en-tête du fichier, et un secret interne, le file_secret. De ce secret et d’un sel aléatoire par fichier dérive K_file, la clé qui chiffre réellement — via HKDF-SHA256, sur le chip.
Quand New York reçoit le fichier .crin, son dongle reconnaît K_identity comme la sienne, recalcule K_file à partir du même matériel cryptographique et déchiffre. Il n’y a aucun échange de clés sur le réseau. Aucune poignée de main. Aucun serveur au milieu. Le canal a été établi au moment où le second dongle est arrivé à New York.
Le moment physique n’est pas un défaut
Expédier physiquement le second dongle a l’air d’un retour en arrière. Ce n’en est pas un.
Tout système d’échange sécurisé doit établir la confiance quelque part. Les systèmes modernes l’établissent par le réseau, avec des protocoles d’échange de clés qui protègent cette phase initiale. Crypt-in l’établit physiquement, une seule fois. Ensuite, le canal n’a plus besoin d’aucune protection : le fichier peut circuler sur Gmail, sur WhatsApp, sur un serveur FTP de 1997.
Au contraire : plus le canal est public, plus il est facile à utiliser. Rien à configurer. Pas de VPN. Pas de serveur partagé. Il suffit que le fichier .crin arrive de l’autre côté — par n’importe quel moyen.
Une chose ne voyage pas avec le dongle : le code PIN. Il doit être communiqué à part, par n’importe quel moyen, avant ou après l’expédition. Sur les dongles de production, à partir d’avril 2027, un dongle intercepté en transit est un objet inutile sans le PIN. Un dongle de la developer beta, non : sa flash se lit avec un dump SPI, et qui la lit a la graine. N’expédiez pas un dongle beta contenant une graine qui protège de vraies données.
Comment ça se passe en pratique
Avant de pouvoir fonctionner, le second dongle doit être enregistré une seule fois via l’application — la procédure transfère l’entitlement au nouveau chip et le reconnaît par sa K_attestation unique. Ce transfert est inclus dans les 30 euros annuels : une sauvegarde par année civile, avec remise à zéro le 1er janvier. Une licence couvre deux chips au total — à partir du troisième, il faut une licence séparée.
Après cette étape, les deux chips partagent la même identité cryptographique et la même licence. Les deux chiffrent. Les deux déchiffrent. Rome envoie à New York, New York envoie à Rome : le canal est bidirectionnel par nature et ne demande pas de seconde licence.
Après l’enregistrement, il n’y a aucune poignée de main, aucun contrôle périodique, aucune dépendance au réseau. Même si la licence expire, les fichiers déjà chiffrés restent ouvrables — la licence régit le nouveau chiffrement, pas le déchiffrement de ce qui existe déjà.
Un an de canal chiffré bidirectionnel entre Rome et New York : 30 euros et deux chips à 5 euros. Sans serveur permanent. Sans VPN. Sans accord de confidentialité avec le moindre fournisseur d’infrastructure.
Une dernière chose, dite avec précision
Cette configuration protège le contenu des fichiers sur le canal public. Elle ne protège pas les métadonnées : qui vous écrit, quand, à quelle fréquence — cela reste visible pour Gmail comme toujours, et on peut demander à votre associé à New York pourquoi il reçoit des fichiers .crin depuis Rome.
Elle ne protège pas non plus le dongle physique : celui qui tient l’un des deux chips peut tout ouvrir. Le threat model range la compromission physique parmi les choses que Crypt-in ne résout pas, parce qu’aucune technologie ne les résout. Autant le savoir avant de décider où ranger le dongle et avec qui le partager.
La version honnête de l’affirmation est celle-ci : le canal est exactement aussi sûr que le sont les deux chips physiques. Le fichier sur Gmail n’a aucune importance. C’est le chip dans le tiroir qui mérite qu’on y réfléchisse.
Crypt-in est un produit de lake8.dev, société de développement individuelle à San Pietro in Casale, Bologne. La developer beta, ouverte depuis le 29 septembre 2026, est pour les développeurs : on apporte son propre ESP32-S3 et on le flashe soi-même. La version destinée aux utilisateurs, avec les kits matériels prêts à l’emploi et la licence à 30 euros par an décrite ici, arrive en avril 2027. cryptin.lake8.dev
lake8.dev | San Pietro in Casale, Bologna
Écrit par Giantommaso Fogli pour lake8.dev
Droits et attributions
Les images, logos et photographies cités ou présentés dans cet article sont la propriété de leurs détenteurs légitimes. Aucune violation de droits n’est intentionnelle : les matériaux sont utilisés en référence à des sources tierces et à des fins de commentaire.
← Back to journal